

許多中小企業將整個辦公室網路作為單一共用網路運作。辦公室電腦、無線裝置、伺服器、NAS儲存及訪客裝置可能全都連接至同一網路。
此架構部署簡單,卻會造成不必要的安全風險。
若員工電腦感染勒索軟體或惡意程式,攻擊者可能得以探索並存取同一網路上的其他裝置,包括重要業務伺服器、共用資料夾及NAS儲存。
安全網路區隔透過將不同群組的裝置分隔至獨立網路區段,並控制其彼此通訊的方式,協助降低此風險。
對大多數中小企業而言,這不需要複雜的網路設計。一個將辦公室電腦、業務伺服器及訪客Wi-Fi分開的實用架構,已能顯著改善網路安全。
1. 什麼是安全網路區隔?
安全網路區隔是依裝置類型、用途及安全需求,將辦公室網路劃分為獨立區段的作法。
每個網路區段擁有自己的存取規則,而非允許每台連接的裝置自由通訊。
例如,企業可將網路分為三個主要群組:
| 網路區段 | 連接裝置 | 目的用途 |
|---|---|---|
| 辦公室網路 | 桌上型電腦、筆記型電腦及辦公室Wi-Fi | 員工日常活動 |
| 伺服器網路 | Windows Server、NAS及業務儲存 | 保護重要公司系統與資料 |
| 訪客網路 | 訪客的智慧型手機、平板及筆記型電腦 | 提供網際網路存取,但無法存取公司資源 |
這些網路區段在適當情況下使用網路介面及VLAN技術分隔,並由防火牆控制其間的通訊。
例如,員工可能需要存取公司伺服器上的共用資料夾,但訪客Wi-Fi使用者絕不應能存取這些資源。
目的並非阻止所有通訊,而是確保裝置只能存取其真正需要的網路資源。
2. 為何您的企業需要安全網路區隔?
減少勒索軟體與惡意程式的擴散
當所有裝置共用一個網路時,受感染的電腦可能得以探索並與其他裝置通訊。
這可能為攻擊者創造機會,使其在網路上橫向移動,搜尋伺服器、共用資料夾及其他有價值的資源。
透過將辦公室電腦與伺服器及NAS裝置分開,防火牆可限制這些群組之間不必要的通訊。
例如,若員工電腦受感染,防火牆可阻止其存取無關的伺服器管理服務或其他受保護系統。
區隔無法保證勒索軟體不會觸及伺服器,但有助於減少攻擊者可存取的系統數量。
保護重要伺服器與業務資料
伺服器與NAS裝置通常包含公司最有價值的資訊,包括:
- 業務文件與共用資料夾
- 會計與財務記錄
- 客戶與供應商資訊
- 業務應用程式與資料庫
- 備份儲存庫與公司檔案
這些系統不應與一般員工電腦擁有相同程度的網路曝險。
獨立的伺服器網路讓防火牆能套用更嚴格的存取政策,並減少與重要業務資源之間不必要的連線。
讓訪客裝置遠離公司資源
訪客、承包商及客戶在造訪您的辦公室時可能需要網際網路存取。
然而,其個人裝置不應被視為您內部公司網路的一部分而予以信任。
獨立的訪客Wi-Fi網路確保訪客能存取網際網路,卻不會被賦予直接存取公司電腦、伺服器、印表機或NAS儲存的權限。
對於經常接待訪客或允許外部人士使用辦公室Wi-Fi的企業而言,這尤其重要。
改善對網路存取的控制
當所有裝置共用一個網路時,難以對不同群組套用不同的安全規則。
網路區隔讓定義哪些裝置可彼此通訊變得更容易。
例如:
- 辦公室電腦可存取核准的業務應用程式與共用資料夾
- 伺服器與NAS裝置受到保護,免於不必要的連線
- 訪客裝置可存取網際網路,但無法存取內部公司資源
- 對重要系統的管理存取可限制於授權裝置
這讓企業對其內部網路的運作方式擁有更好的控制。
3. 我們對中小企業的建議網路設計
在Topone,我們專注於實用的網路區隔,在改善安全的同時不引入不必要的複雜性。
對大多數中小企業而言,我們建議從三個主要網路區段開始。
區段 1:辦公室網路 – 電腦與辦公室 Wi-Fi
此網路供員工日常工作上使用。
典型的連接裝置包括:
- 桌上型電腦
- 員工筆記型電腦
- 公司管理的無線裝置
- 辦公室印表機(在適當情況下)
員工可存取網際網路、公司應用程式及核准的共用資源。
防火牆控制此網路對伺服器網路的存取,僅允許正常業務運作所需的服務。
區段 2:伺服器與 NAS 網路
此網路保留給重要業務基礎設施。
典型的連接裝置包括:
- Windows Servers.
- Active Directory servers.
- 檔案伺服器
- NAS 儲存裝置
- 業務應用程式伺服器
- 其他關鍵基礎設施
將這些系統置於獨立網路,我們便能套用更嚴格的防火牆政策。
例如,可允許員工電腦存取核准的檔案共用與應用程式服務,同時封鎖不必要的管理連接埠及無關的網路連線。
這有助於降低一般工作站直接觸及敏感伺服器服務的風險。
區段 3:訪客 Wi-Fi 網路
此網路專供訪客及無需存取公司資源的個人裝置使用。
典型的連接裝置包括:
- 訪客的智慧型手機
- 個人筆記型電腦
- 平板電腦
- 未獲授權內部網路存取的承包商裝置
訪客裝置可存取網際網路,但無法存取辦公室電腦網路及伺服器網路。
這為訪客提供便利的網際網路存取,同時不暴露內部公司系統。
4. Topone 如何實施安全網路區隔
我們使用Fortinet防火牆作為分隔及控制網路流量的核心。
實際實施可使用連接至獨立網路交換器的專用防火牆介面。
例如:
辦公室網路
- FortiGate Port 1指派給辦公室網路
- Switch A直接連接至FortiGate Port 1
- 員工電腦及核准的辦公室裝置連接至Switch A
伺服器網路
- FortiGate Port 2指派給伺服器網路
- Switch B直接連接至FortiGate Port 2
- Windows Server及NAS裝置連接至Switch B
訪客 Wi-Fi 網路
- FortiGate Port 3或專用VLAN介面指派給訪客網路
- 訪客無線存取點或其專用網路連線配置為處理訪客流量
- 訪客裝置獲得網際網路存取,但無法存取內部公司網路
每個網路擁有自己的IP子網路及防火牆安全政策。
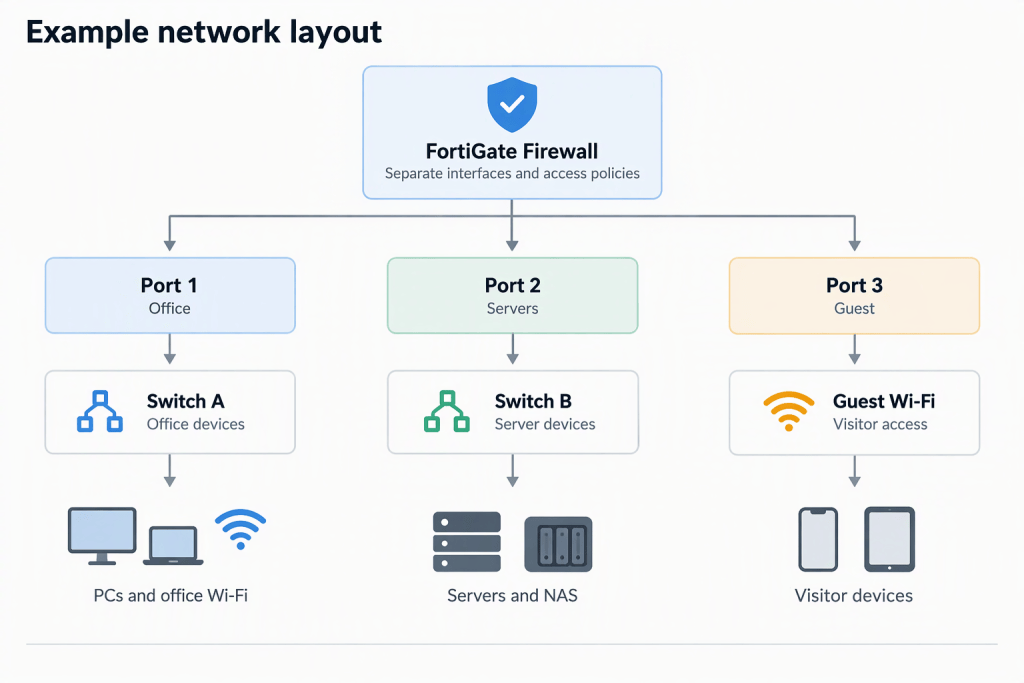
此設計讓實體網路保持簡單直接。每個交換器服務特定群組的裝置,而FortiGate防火牆則管理不同網路區段之間的通訊。
對於合適的環境,我們也可在受管交換器及存取點上使用VLAN,而不必為每個區段要求專用的實體防火牆連接埠及交換器。
網路區段之間的防火牆政策
建立獨立網路只是實施的一部分。防火牆還必須控制其間允許哪些流量。
我們依據業務需求配置存取政策。
例如:
| 流量方向 | 建議存取 |
|---|---|
| 辦公室電腦 → 網際網路 | 允許 |
| 辦公室電腦 → 核准的伺服器服務 | 允許 |
| 辦公室電腦 → 不必要的伺服器管理連接埠 | 封鎖 |
| 伺服器 → 網際網路 | 僅允許必要服務 |
| 訪客 Wi-Fi → 網際網路 | 允許 |
| 訪客 Wi-Fi → 辦公室網路 | 封鎖 |
| 訪客 Wi-Fi → 伺服器網路 | 封鎖 |
| 未經授權的網路對網路流量 | 封鎖 |
實際規則取決於公司的應用程式及營運需求。我們避免不必要地封鎖員工執行工作所需的服務。
5. Topone 安全網路區隔的優勢
我們的方法旨在為中小企業帶來有意義的安全改善,而無需承擔不必要複雜網路所帶來的成本與複雜性。
更好的勒索軟體遏制
將員工電腦與重要伺服器分開,有助於限制不必要的網路存取,並減少攻擊者橫向移動的機會。
更好的業務資料保護
伺服器與NAS裝置可置於更嚴格的防火牆政策之後,減少其暴露於一般辦公室裝置及訪客連線的風險。
更安全的訪客 Wi-Fi
訪客可使用網際網路,而不會被賦予存取內部公司資源的權限。
更清晰的網路存取控制
不同群組的裝置依其用途及業務需求獲得不同的存取權限。
簡單直接的網路管理
簡單的三區段設計比大量不必要的網路區段更容易理解、記錄及維護。
未來擴充的空間
企業日後可視需要增加進一步的區隔,例如隔離CCTV攝影機、IP電話、門禁系統或其他專門裝置。
6. 與 Topone 一起保護您的企業網路
企業網路不需要數十個VLAN才能變得更安全。
對許多中小企業而言,將辦公室電腦、伺服器及訪客Wi-Fi分開,是降低網路安全風險的實用第一步。
Topone為香港企業提供Fortinet防火牆配置、網路區隔及持續IT支援。
我們協助評估您現有的網路、識別哪些裝置應予分隔、配置防火牆存取政策,並確保員工能繼續使用所需的業務應用程式。
透過保護重要業務系統而不使網路過度複雜的實用設計,改善您的網路安全。
歡迎聯繫Topone,討論適用於您企業的安全網路區隔方案。